Chủ Nhật, 30 tháng 8, 2015

CẤU HÌNH OSPF

CẤU HÌNH OSPF (SINGLE AREA)


6 Votes

A. Mục tiêu của bài lab:
Cấu hình và kiểm tra hoạt động của giao thức định tuyến OSPF trên router với các bước cơ bản sau:
1. Đặt hostname cho các router và kích hoạt các interface cần được sử dụng.
2. Cấu hình OSPF trên các router.
3. Chọn các mạng được kết nối trực tiếp với nhau.
4. Xem xét bảng định tuyến.
5. Xem thông tin về giao thức OSPF.
B. Chuẩn bị cho bài lab:
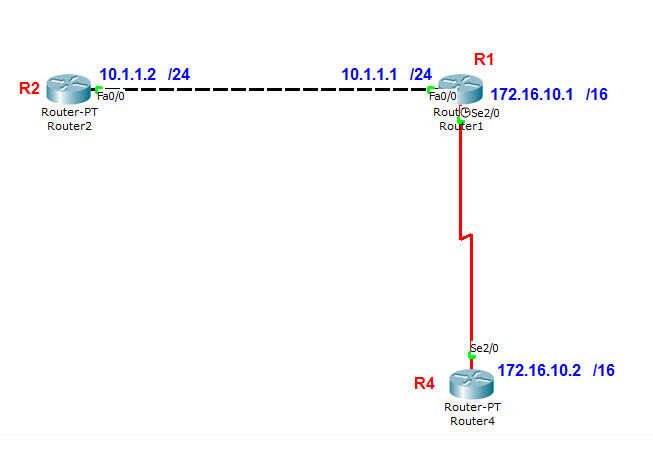
Sử dụng các Router1, 2 và 4 có các interface được kết nối như sau:
C. Các bước thực hiện:
1. Sau khi cấu hình địa chỉ IP cho các interface của các router như mô hình trên và xác nhận rằng các router được nối trực tiếp với nhau có thể ping thành công tới nhau, tức là R1 có thể ping tới cổng Fa0/0 của R2 và cổng Se2/0 của R4.
2. Tiếp đến ta sẽ cấu hình OSPF làm giao thức định tuyến trên các router. Điều này rất dễ thực hiện, đầu tiên ta cần vào Configuration mode trên R1. Sau đó chạy lệnh sau:
#router ospf 100
(với 100 là Process ID)
3. Thêm vào địa chỉ mạng của các mạng đang được kết nối trực tiếp với R1 sử dụng lệnh sau:
4. Giờ vào Configuration mode của R2, sau đó chọn OSPF làm giao thức định tuyến và thêm vào (các) mạng được kết nối trực tiếp với R2 bằng cách thực hiện tuần tự các lệnh sau:
5. Tương tự, ta vào Configuration mode của R4, sau đó chọn OSPF làm giao thức định tuyến và thêm vào (các) mạng được kết nối trực tiếp với R4 bằng cách thực hiện tuần tự các lệnh sau
6. Hiện tại thì OSPF đang chạy trên cả 3 router. Nhấn <Ctr>l + Z để thoát khỏi Privileged mode và kiểm tra xem ta giữa các router không được kết nối trực tiếp có thể ping thành công tới nhau hay không. Từ R2 thử ping tới cổng Se2/0 của R4 có IP là 172.16.10.2
7. Kế đến kết nối vào R4 và thử ping tới cổng Fa0/0 của R2 với IP là 10.1.1.2
8. Nếu kết quả của 2 lệnh ping trên thành công thì ta đã hoàn thành xong cấu hình định tuyến sử dụng OSPF cho các router. Giờ xem qua bảng định tuyến trên R2 với lệnh sau
9. Trên R1, để biết thông tin về giao thức định tuyến mà router đang sử dụng, ta chạy lệnh sau
10. Lệnh sau sẽ hiển thị nội dung cơ sở dữ liệu của OSPF
11. Để hiển thị tất cả các router kế cận với R1, gõ lệnh sau
12. Cuối cùng, để hiển thị tất cả các interface của router đang sử dụng OSPF, ta chạy lệnh sau:

Thứ Năm, 20 tháng 8, 2015

Stateful packet filter hay stateful Firewall

Statefull Packet- Filter firewall
Phần lớn công nghệ fw ngày nay là công nghệ lọc gói tin statefull. Điều này là 1 phần không nhỏ liên quan đến thực tế rằng, công nghệ fw statefull rất linh hoạt. Khả năng tự động lọc gói tin thì được cung cấp qua trạng thái loc statefull. Statefull inspection là công nghệ fw làm việc tại lớp network. Không giống như static packet filter, static filter chỉ kiểm tra một gói tin đựa vào thông tin header của gói tin, statefull inspection có thể theo dõi mỗi kết nối đi qua tất cả interface của fw và xác thực rằng chúng hợp lệ.

Statefull packet filter and the State Table

Statefull packet filter duy trì bảng trạng thái, bảng trạng thái là một phần của cấu trúc bên trong firewall. Nó kiểm tra tất cả các phiên và kiểm tra tất cả những packets đi qua fw. Nếu một gói tin có những thuộc tính khớp với danh sách đã được định nghĩa trong bảng state table, fw sẽ cho phép gói tin đi qua. Phụ thuộc vào điều khiển luồng (traffic flow), bảng trạng thái state table thay đổi tự động. Sơ đồ dưới dây hiển thị làm ntn stateful packet filtering làm việc trên mô hình OSI.


Statefull fw sử dụng bảng trạng thái để giữ dấu vết của qua trình giao tiếp hiện tại. FW hoạt động tại lớp 3,4 và lớp 5 của mô hình OSI. Tại lớp transport layer, fw kiểm tra thông tin trong phần header của packet lớp 3 và những segments của lớp 4 transport. Stateful firewall sẽ kiểm tra TCP HEADER  về cờ SYN, RST, ACK, FIN, và những luật điều khiển để xác định trạng thái của kết nối. Trong ví dụ trên, lớp session chịu trách nghiệm cho cả hai trạng thái kết nối establishing and tearing down.

Bất cứ khi nào một dịch vụ bên ngoài được phép truy cập stateful packet filter  fw nhớ những chi tiết đó. Nói cách khác nó lưu chi  tiết những yêu cầu trong bảng trạng thái. Khi một kết nối TCP hoặc UDP được thược hiện từ bên trong hoặc bên ngoài. FW ghi log những thông tin này trong bảng STATEFULL SESSION FLOW. Thông tin này sau đó được sử dụng khi hệ thống bên ngoài trả lời request. Firewall so sánh những packet nhận được với trạng thái được lưu trong state table để cho phép hoặc từ trối truy cập.

Địa chỉ nguồn và địa chỉ đích, port, số sequencing number tcp và thêm cờ flags hoặc mỗi kết nối phiên tcp hoặc udp


Thứ Ba, 4 tháng 8, 2015

Bảo mật lớp 2 Switch cisco

Phòng ngự Lớp 2 trống lại sự tấn công.
Chương này khám phá những hoạt động tự nhiên của lớp 2 và tại sao nó lại nhận được sự quan tâm lớn từ hacker. Sau đó đến gần với cái đích để làm giảm những kiểu tấn công lớp 2. Những chiến lược bao gồm phương pháp luyện tập tốt nhất để bảo mật mạng lớp 2. Bảo mật chống lại tấn công VLAN HOPPING, ngăn ngừa một hacker thao tác STP, dừng dhcp và ARP spoofing, ngăn ngừa tấn công CAM table overflow ( Content address memory) và disallowing MAC address spoofing.
Những topic liên quan đến chương này bao gồm: Port security, Switch port analyzer (SPAN), Remote SPAN(RSPAN), Vlan access control list (VACL) private VLANs, rate limiting, và MAC address notification.
Tổng quan hoạt động lớp 2 : môi trường chia sẻ hub phần lớn đã bị loại khoải mạng ngày nay so vơi thiết bị switch. Một Ethernet switch học những địa chỉ MAC kết nối tới port của nó. Sau nó khi nó nhận đc 1 frame đến switch, switch sẽ đẩy frame đó đến đựa trên địa chỉ MAC đích. Tuy nhiên , nếu switch không có địa chỉ MAC đích đc lưu trữ trên bảng CAM hay còn gọi là bảng MAC, thì frame đó sẽ được đẩy ra tất cả các cổng của switch, loại trừ cổng nó nhận frame.
Nhiều Ethernet switch có thể nhóm những port riêng thành các Vlan. Nơi mà mỗi vlan là 1 vùng broadcast domain. Trafic phải được định tuyến từ vlan này đến vlan khác.
Swtich hoạt động động ở lớp 2 mô hình OSI. Nếu 1 haker tấn công chiếm quyền điều khiển của hệ thống switch lớp 2, tất cả các lớp trên có thể sẽ bị tấn công. Như là 1 kêt quả tất yếu. Lớp 2 switch là 1 nơi hấp dẫn những attacker nhất.
Preventing VLAN Hopping
Một tấn công VLAN hopping cho phép traffic từ một VLAN truy cập tới những vlan khác mà không cần định tuyến. Một attacker có thể sự dụng vlan hopping attack để nghe trôm traffic trên các vlan khác.
Có 2 kiểu tấn công VLAN hopping là : Switch spoofing và double tagging.
1.       Switch Spoofing
Mặc định switch cicso mang tất cả những traffic của tất cả các vlan. Vì vậy nếu một haker có thể thuyết phục một switch đi vào trunking mode, attacker có thể nhìn thấy tất cả các traffic trên tất cả các vlan. Trong một vài trường hợp kiểu tấn công này có thể sử dụng để tìm kiếm username và password credential, để hacker sử dụng cho lần tấn công sau.
Một vài dòng switch cicso mặc định để auto mode trunking. Cái này có ý nghĩa rằng những port  tự động trở thành trunking port nếu  nó nhận DTP frame ( Dynamic trunking protocol). Một haker có thể thực hiện biến cổng switch của anh ấy thành cổng trunking mode. Bằng cách cài phần mềm trên máy tính lừa gạt DTP frame hoặc kết nối 1 switch giả tới cổng của anh ấy.
Để trống lại switch spoofing, bạn có thể  tắt trunking trên tất cả những port không yc thực hiện mode trunks và tắt DTP trên những cổng ko cần trở thành trunk port.
Disable Trunking
Switch (config)# interface gigaethernet 0/3
Switch (config -if)# switchport mode access


Preventing sử dung DTP ( ngăn ngừa sử dụng DTP)
Switch (config-if)# switchport trunk encapsulationg dot1q
Switch (config-if)#swtichport mode trunk
Switch (config-if)#swtichport nonegotiate
2.       Double Tagging
Trên đường Trunk chuẩn IEEE 802.1Q ,một VLAN được thiết kế là native VLAN. Native vlan không thêm bất kỳ tagging nào tới frame trong quá trình chuyền từ một switch này đến những switch khác.
Nếu máy tính của hacker thuộc cùng native vlan, hacker có thể dùng đặc thù của native vlan làm đòn bẩy để gửi traffic, cái mà có hai  tag chuẩn 802.1q. Đặc trưng riêng,  traffic `s outer  tag cho native vlan và traffic inner tag cho vlan đích, cái mà attacker muốn gửi traffic.
Mô hình :
                Attacker(VLAN 1) => sw1; sw1=> sw2; sw2 => victim(VLAN 100).

Attacker gửi dữ liệu từ máy mình vlan1 đến máy victim vlan 100. Do attacker kết nối đến sw1 thuộc native vlan, nên khi dữ liệu qua sw1 sẽ ko bị gắn tag, ở đây outer tag sẽ bị gỡ bỏ trên frame của sw1.Khi frame của sw1 được gửi đến sw2, sw2 sẽ đóng inner tag cho frame. Inner tag ở đây là vlan 100 , vlan của máy victim. Sw2 gửi traffic out tới vlan đích(vlan 100).
Để ngăn ngừa một tấn công VLAN hopping sử dụng double tagging, không sử dụng native vlan để gửi traffic người dung. Bạn có thực hiện điều này bằng cách tạo 1 native vlan trên tổ chức của bạn không có bất kỳ port nào. Vlan này không sử dụng là duy nhất cho mục đích gán native vlan.

SW(config-if)# switchport trunk native vlan 400

Bảo vệ trống lại một tấn công STP attack.
Trong kiểu tấn công này Attacker dùng một thiết bị đóng giả một switch trong hệ thống có chạy giao thức STP. Switch giả này sẽ buộc các switch khác trong hệ thống tính tóan lại STP và nó sẽ gửi các BPDUs với switch priority là nhỏ nhất để được chọn là root bridge trong hệ thống. Và từ đó mô hình loop-free bị thay đổi, một số đường link có thể bị block và toàn bộ dữ liệu đổ về switch giả của Attacker.
            2 khái niệm được đưa ra để bảo vệ mạng từ kiểu tấn công STP này
+ Bảo vệ với Root Guard : tính năng root guard có thể được bật trên tất cả những cổng của sw trên mạng, root bridge thì không nên cấu hình root guard (đó là , bất kỳ port nào không phải là root port). Nếu một port được cấu hình Root Guard nhận một superior BPDU, thay vì tin BPDU, port đi tới trạng thái root-inconsistent(trạng thái mâu thuẫn). Khi port ở trạng thái này, không dữ liệu người dùng nào được chuyển qua nó. Tuy nhiên sau khi superior BPDU stop, port trở lại trạng thái forwarding.
Cấu hình Root Guard
 Sw(config)# interface giga 0/1
Sw(config-if)# spanning-trê guard root
+ Bảo vệ với BPDU Guard : Tính năng BPDU Guard được bật trên tất cả những cổng được cấu hình với tính năng Cisco Portfast. Tính năng PortFast được bật trên tất cả những cổng kết nối tới thiết bị người dùng cuối như là PC. Nó giảm khoảng thời gian yêu cầu cho port chuyển sang trạng thái forwarding sau khi được kết nối. Về logic portfast là port mà kết nối tới thiết bị người dùng cuối, không tiềm tàng tạo một topology loop. Vì vậy, port có thể chuyển trạng thái sang forwarding sớm bằng cách bỏ qua listening và learning. bật tính năng STP BPDU guard ở global configuration mode. Tính năng này không cho phép các PortFast nhận các gói tin BPDUs
            Cấu hình BPDU Guard
Sw(config)# interface giga 0/1
Sw(config-if)# spanning-tree portfast bpduguard

Bản dưới đây chỉ ra tổng quan về tấn công Root Guard và BPDU Guard.

STP Attack mitigation method

Description

Root guard

Sau khi nhận 1 supperior BPDU, port được cấu hình Root Guard sẽ đi đến trạng thái mâu thuẫn( root-inconsistent), Ở trạng thái này  port không forwarding nữa. Sau khi superior BPDU dừng lại, port trở lại trạng thái forward

BPDU Guard
BPDU guard được thiết kế để làm việc trên những port được cấu hình tính năng PortFast. Nếu port fast nhận được BPDU thì port sẽ disable đảm bảo cho việc secure ko thêm switch.

Combating DHCP Server Spoofing
Ngày nay, phần lớn user thực hiện request ip qua dhcp server. DHCP server nhận được request của client và response request bao gồm ( ip, subnet mac, getway, dns) gửi tới client.
Tuy nhiên, nếu hacker kết nối 1 dhcp server giả vào mạng, và thực hiện response dhcp request cho client. Nếu trong mô hình mạng có 2 con dhcp, thì con nào gần client hơn sẽ response gói tin dhcp request của client trước. ở đây dhcp server sẽ trả lời gói tin request của người dùng trc vì nó gần client hơn.
dhcp server spoofing.png

Mục đích của tấn công dhcp snoofing là làm thay đổi cấu trúc của gói dhcp respon của dhcp server thật. DHCP giả sẽ trả lời các thông số ip và gateway có thể là gateway của attacker để khi người dùng request dhcp thành công, mọi traffic đều đi qua máy của hacker ,hacker có thể bắt tất cả các traffic qua nó, ngoài ra còn gây hỗn loạn mạng.
Tinh năng DHCP snooping trên switch cisco có thể được sử dugnj để trống lại tấn công dhcp server spoofing. Với giải pháp này, sw cisco được cấu hình trên 2 trạng thái port, là trusted và untrusted. Nếu port ở trạng thái trusted, nó cho phép nhận dhcp response, còn nếu ở trạng thái untrust thì nó ko cho phép nhận dhcp response.Và nếu port ở trạng thái untrusted nó ko cho phép nhận dhcp response, và nếu 1 dhcp response được thực hiệnv và untrusted port thì port sẽ bị disable.
Bật tính năng DHCP SNOOPING trên sw:
SW(config)# ip dhcp snooping                        //enable dhcp snooping
Enable dhcp snooping cho vlan 1,100 hoặc ranger vlan 200 tới 210  sử dụng lệnh sau:
SW(config)# ip dhcp snooping vlan 1,100,200-210
Sau khi bạn enable tính năng dhcp snooping, chỉ ra những interface trên switch được cấu hình port trusted
SW(config-if)# ip dhcp snooping trust
Còn những kiểu tấn công DHCP khác như là DoS Deny of Service, trống lại dhcp server. Attacker thực hiện request ip làm cho ip trong pool của dhcp server bị cạn kiệt hết ip bằng những địa chỉ mac giả mạo. Để tránh tấn côn DoS dhcp, tính năng dhcp snooping có thể đc sử dụng để giới hạn số lượng dhcp request trong 1 khoảng thời gian, đc cho phép trên 1 cổng.
Ví dụ dưới đây giới hạn 3 messages trên 1 giây, sử dụng cú pháp sau:
Sw(config-if)# ip dhcp snooping limit rate 3

Using Dynamic ARP Inspection

( còn tiếp................................)


Chủ Nhật, 2 tháng 8, 2015

Secure Switch

NetSec - Layer 2 Security Issues & Prevention


1. TẤN CÔNG TRÀN BẢNG CAM

1.1.1. Giới thiệu

Bảng CAM là vùng nhớ trong RAM của switch dùng để lưu các ánh xạ giữa địa chỉ MAC nguồn của các PC, thiết bị mạng và port trên switch, VLAN ID mà các thiết bị đó kết nối vào mạng. Kích thước của CAM là có giới hạn tùy thuộc vào các dòng switch khác nhau. Dữ liệu trong bảng CAM được switch xây dựng qua quá trình học địa chỉ, duy trì trong quá trình họat động và sẽ bị xóa đi sau 1 khoảng thời gian timeout hoặc khi switch khởi động lại.


Hình bên trên mô tả kiểu tấn công làm tràn bảng CAM trên switch. Kẻ tấn công dùng một phần mềm để gửi đến switch thật nhiều gói tin mà mỗi gói tin có một địa chỉ MAC nguồn khác nhau. Theo nguyên tắc họat động của switch, khi nhận một gói tin mà địa chỉ MAC nguồn của gói tin không có trong bảng CAM thì switch sẽ thêm địa chỉ MAC này vào bảng CAM ứng với port nhận gói tin tới. Như vậy, nếu trong một thời gian ngắn mà switch nhận được một số lượng lớn các gói tin như thế thì bộ nhớ CAM sẽ bị đầy và switch không thể học thêm địa chỉ MAC từ bất cứ máy nào gửi gói tin đến. Khi bảng CAM bị tràn switch sẽ broadcast các gói tin mà nó nhận được ra tất cả các port còn lại ( họat động tương tự như Hub ). Lúc này kẻ tấn công có thể thấy gói tin của các máy gửi cho nhau trong mạng nhờ vào các công cụ sniffer.

1.1.2. Phòng chống tấn công tràn bảng CAM

Để phòng chống kiểu tấn công này ta sử dụng tính năng port-security trên các dòng switch catalyst của Cisco.

Nguyên lý họat động của port-security là :
Giới hạn số địa chỉ MAC mà switch có thể học tối đa trên mỗi port
Xác định các địa chỉ MAC hợp lệ được phép hoạt động trên mỗi port.
Khi switch nhận được một gói tin có MAC nguồn không có trong bảng CAM thì switch sẽ kiểm tra thêm số MAC tối đa của port, danh sách MAC hợp lệ của port rồi mới quyết định có thêm địa chỉ MAC mới vào bảng CAM hay không.
Nếu một port vi phạm các điều kiện trên thì switch có thể thực thi các hàng động được qui định trong cấu hình như shutdown port, drop packets, …. Bảng bên dưới mô tả các chế độ hoạt động của port sau khi phát hiện sự vi phạm các điều kiện đã cấu hình của port-security.
Ta có thể cấu hình tính năng port-security aging để switch tự động xóa các địa chỉ MAC đã được học động và học lại các địa chỉ MAC mới sau một khỏang thời gian cố định hay sau một khỏang thời gian switch không nhận được dữ liệu từ địa chỉ MAC nguồn trong bảng CAM.
Các loại địa chỉ MAC được định nghĩa trong port-security
Static secure MAC : là các địa chỉ MAC được nhập vào cấu hình của switch bằng lệnh switchport port-security mac-address MAC, địa chỉ MAC này được lưu vào bảng CAM và trong file cấu hình của switch
Dynamic secure MAC : là các địa chỉ MAC được học tự động, được lưu trong bảng CAM và sẽ bị mất khi switch khởi động lại
Sticky secure MAC : là các địa chỉ MAC được học tự động, được lưu trong bảng CAM và trong file cấu hình của switch. Ta có thể chuyển dynamic MAC sang Sticky MAC.
Lưu ý: đối với Static MAC và Sticky MAC, mặc dù chúng được lưu trong file cấu hình nhưng chỉ là running-config, người quản trị phải lưu cấu hình vào startup-config để các địa chỉ MAC này vẫn được sử dụng trong các lần switch khởi động lại.

1.1.3. Cấu hình port-security

Dưới đây là các bước cơ bản cấu hình tính năng port-security trên switch Cisco:


1.2. VLAN HOPPING

VLAN Hopping là dạng tấn công mà kẻ tấn công gửi các gói tin đến các VLAN mà người dùng bình thường không được phép truy cập đến các VLAN này.

1.2.1. VLAN Hopping bằng đánh lừa Switch (Switch Spoofing )

Attackers sử dụng một máy tính có cài phần mềm giả lập biến máy tính này thành một Switch và bật tính năng Trunking trên Switch giả này. Nếu port kết nối với máy tính này trên Switch thật có bặt tính năng Auto trunking (default setting) thì Switch giả trên sẽ trở thành một thành viên của tất cả các VLAN. Khi đó máy tính của Attacker có thể liên lạc được với mọi VLAN trong hệ thống.


Hoặc Hacker có thể dùng 1 Switch gắn vào hệ thống Switch bằng port có các tính năng Auto Trunking (DTP) hoặc cấu hình trunking theo 1 giao thức nào đó.

Cách ngăn chặn Switch Spoofing :
Cách tốt nhất để chống Switch spoofing là tắt tính năng trunking trên tất cả các port ngoại trừ port dùng để nối đến các switch khác ( sử dụng lệnh switchport mode access trên các port không phải là trunk port). Trên port trunk thì cũng tắt tính năng dynamic trunnking (DTP), chỉ cấu hình trunk tĩnh.

1.2.2. VLAN Hopping bằng Double Tagging

Attacker dùng phần mềm sửa đổi frames gán 02 VLAN Tag vào Ethernet frames trước khi gửi đi. Outter Tag chứa VLAN ID của VLAN Attacker đang dùng và VLAN ID này trùng với Native VLAN của đường trunk. Khi frames giả này được gửi đi, Switch đầu tiên nhận frame này sẽ remove Outer tag và gửi nó đi đến các port thuộc Outer VLAN và kể cả đường Trunk ( nếu máy đích không có CAM table của switch này). Vì outer tag có VID trùng với native VID của đường trunk nên Switch đầu tiên không add thêm Tag nào vào frame của attacker. Khi frame này đến Switch thứ hai, Switch này xem phần Tag Inner và thấy rằng frame này cần được chuyển đến VID ghi trong inner Tag và nó chuyển frame này đến port thuộc VLAN cần tấn công hoặc floods nó nếu không có trong CAM tabe.


Cách ngăn chặn Double Tagging :
Kiểu tấn công này chỉ xảy ra khi native VLAN trên đường trunk trùng với VLAN mà attacker sử dụng để tấn công. Vì thế ta nên set native trên các đường trunk là 1 VLAN không có user nào sử dụng ( không có port vào gán vào VLAN này – unused VLAN)


1.3. Phá hoẠi cẤu hình STP

Trong kiểu tấn công này Attacker dùng một thiết bị đóng giả một switch trong hệ thống có chạy giao thức STP. Switch giả này sẽ buộc các switch khác trong hệ thống tính tóan lại STP và nó sẽ gửi các BPDUs với switch priority là nhỏ nhất để được chọn là root bridge trong hệ thống. Và từ đó mô hình loop-free bị thay đổi, một số đường link có thể bị block và toàn bộ dữ liệu đổ về switch giả của Attacker.

Cách ngăn chặn thay đổi cấu hình STP :
Sử dụng tính năng root guard và bpdu guard để không cho các switch khác giành quyền làm root bridge. Khi switch nhận gói tin BPDUs trên port đã bật tính năng guard root thì port này sẽ chuyển sang trạng thái inconsistent STP ( tương tự trạng thái listening ) và không cho phép traffic forward qua port này.
Chuyển các port sử dụng cho end-user sang trạng thái PortFast và bật tính năng STP BPDU guard ở global configuration mode. Tính năng này không cho phép các PortFast nhận các gói tin BPDUs

1.4. MAC Spoofing : man in the middle

Bằng việc sử dụng địa chỉ MAC của máy khác để thay đổi bảng CAM làm cho switch chuyển các dữ liệu có đích là máy bị tấn công về máy của kẻ tấn công.


Cách ngăn chặn MAC Spoofing :
Ta sử dụng tính năng port security trên switch để ngăn chặn các kiểu tấn công dựa trên MAC Address.
Ta có sử dụng Port security để block traffic vào các port Ethernet, FastEthernet, GigabitEthernet nếu source hoăc destination MAC Add của các thiết bị kết nối vào port không đúng với các MAC Add đã được qui định cho port đó.
Ngòai ra ta cũng có thể giới hạn số MAC Add cho phép trên switch port.

1.5. pvlan proxy attack

Mặc dù pvlan là kỹ thuật thường dùng để giới hạn giao tiếp giữa các máy trong cùng một subnet nhưng PVlan vẫn không đảm bảo an toàn tuyệt đối .Pvlan họat động bằng cách giới hạn các port trong cùng vlan giao tiếp với các port khác trong cùng vlan đó. Pvlan qui định có3 Loại port và tính chất của chúng như sau :

- Isolated port: chỉ có thể giao tiếp với promiscuous port.

- Community port: chỉ có thể giao tiếp với các community port khác và promiscuous port.

- Promiscuous port: có thể giao tiếp với bất kỳ port nào.


1.6. TẤN CÔNG VÀO DỊCH VỤ ARP

Mục đích của kiểu tấn công này là thay đổi ARP table của các thiết bị mạng và từ đó Attacker có thể điều chỉnh lại dòng dữ liệu trong lớp 2 và thường là bước mở đầu cho kiểu tấn công Man-in-the-middle. Attacker sử dụng một PC có cài phần mềm độc, máy PC này gửi các ARP reply đến các thiết bị mạng cần tấn công mặc dù nó không hề nhận được ARP request. Kết quả là nó làm thay đổi ARP table của các thiết bị khác.

Trong ví dụ bên trên, host C gửi ARP reply đến host A và Router B làm thay đổi ARP table ( tất cả đều trỏ về MAC của máy C ) và vì máy C biết rõ MAC thật của các thiết bị mà nó tấn công nên sau khi bắt được data từ các thiết bị khác gửi đến nó forward data này đến các thiết bị thật sự cần gửi đến. Như vậy host C trở thành Man-in-the-middle giám sát tòan bộ traffic mạng mà không gây ảnh hưởng đến họat động của mạng ( rất khó phát hiện ).
Cách ngăn chặn ARP Spoofing :
Kết hợp giữa DHCP Snooping và DAI để ngăn chặn kiểu tấn công trên.
DAI ( Dynamic ARP Inspection ) hoạt động tương tự như DHCP Snooping tức là qui định ra trusted và untrusted port để xác định ARP packets nào cần được giám sát.
Nếu ARP packets đến từ trusted port thì DAI sẽ không kiểm tra.
Nếu ARP packets đến từ untrusted port thì DAI sẽ kiểm tra việc map giữa MAC và IP trong gói tin ARP bằng cách so sánh với bảng map trong DHCP Server ( DHCP Snooping đã được triển khai )

Cách cấu hình DAI như sau :

1.7. TẤN CÔNG VÀO DHCP SERVER

Attacker đưa một DHCP Server vào hệ thống. DHCP Server này sẽ reply các request của Client và cung cấp cấu hình IP theo chủ ý của Attacker ( sửa default gateway, DNS để chuyển tất cả dữ liệu của Client về 1 host nào đó, cung cấp cấu hình IP sai lệch làm thay đổi cấu trúc về routing, IP policies, … gây phá vỡ cấu trúc mạng).
Để chống lại kiểu tấn công này ta sử dụng tính năng DHCP Snooping trên switch như sau :
Bật tính năng DHCP Snooping trên switch : (config)# ip dhcp snooping
Bật tính năng DHCP Snooping trên VLAN : (config)# ip dhcp snooping vlan [number]
Qui định trust ported và untrusted port : (config-if)# ip dhcp snooping trust
Qui định tần suất DHCP messages trên untrusted port để giới hạn số HDCP requests mà Attackers có thể gửi đi trong 1 giây : (config-if)# ip dhcp snooping limit rate
Một kiểu tấn công khác vào DHCP server là Attactker dựng một Client PC và liên tục gửi request cấp cấu hình IP đến DHCP Server với mỗi MAC khác nhau cho 1 request. Việc này dẫn đến vùng IP range trong segment đó sẽ bị Attacker chiếm dụng hết và DHCP Server không thể cấp cấu hình IP cho các Client thật sự. Để chống lại kiểu tấn công này ta sử dụng tính năng port security trên switch.

Thứ Năm, 4 tháng 6, 2015

Quá trình trao đổi dữ liệu giữa hai máy

Tác giả: Đặng Quang Minh

Tài liệu tham khảo cho học viên CCNA của VnPro


Máy A muốn liên lạc với máy X,phải biết IP address của nó (hoặc hostname/domainname).Máy A dò trong ARP cache để tìm địa chỉ MAC đích có chưa,nếu chưa sẽ dùng ARP gửi thông điệp (broadcast) đến tòan mạng .

Có 2 trường hợp:

1/ Host X cùng segment với nó :

Host A gửi thông điệp với địa chỉ IP đích (đã biết) và MAC đích là FF-FF-FF-FF-FF-FF để hỏi xem MAC của địa chỉ này là gì.Các host trên segment đều nhận và xử lý gói này ,host nào có địa chỉ IP trùng với yêu cầu sẽ gửi lại thông tin cho host A là "IP này có MAC là : ......".Host A nhập thông tin vào ARP cache (RAM).Khi muốn liên lạc với X thì lại tra trong ARP cache để biết địa chỉ MAC cần đến.

 
ARP là gì?
Trong protocol TCP/IP có ARP protocol. ARP tự động cập nhật các MAC tương ứng với các IP và xây dựng một bảng ARP table trong máy tính trong cùng mạng subnet.

Khi này , nếu A và X ở trong cùng LAN, thì khi A muốn gửi packet cho X, no' sẽ match IP của X với MAC tương ứng trong bang ARP của no'.
Nếu A biết IP của X , nhưng không match được MAC tương ứng trong bang ARP của no' , thì khi này nó sẽ gứi một packet , gọi là ARP request, với địa chỉ MAC broadcast FFFFFFFFFF . Khi này tất cả máy tính trên cùng một mạng sẽ nhận được gói này và chuyển lên lớp Network; nhưng chỉ có máy có IP match với IP destination address trong ARP request mới gửi trả lại gói tin có chứa dia chỉ MAC tương ứng mà máy A muộn tìm . Gói tin này là ARP reply.

Khi đó gói tin ARP request sẽ có MAC nguồn là MAC của A, MAC đích là FF-FF-FF-FF-FF-FF.

Nếu Host X available trên Segment thì nó sẽ biết là gói tin này gửi cho nó nhờ vào địa chỉ IP mà Host A ghi trong gói tin ARP request và nó sẽ trả lời bằng 1 gói tin ARP reply. Gói tin ARP reply sẽ có MAC nguồn là MAC của Host X, MAC đích là MAC của Host A, khi Host A nhận được gói tin này tự nhiên sẽ biết được MAC của X.


Sau khi A nhận được ARP reply , nó sẽ mở gói và update bảng ARP table của nó: IP và MAC của máy X.

2/ Host X không cùng segment với host A :

lúc đó phải nhờ đến router để forward yêu cầu này đến các segment khác. Trong trường hợp này, router sẽ gửi địa chỉ MAC của interface mà nhận gói ARP request trên Router cho máy gửi ( máy A ).

Một cách khác để liên lạc với một máy tính khác không cùng nằm trên 1 segment là  "default gateway". Default Gateway là một phần của một host (máy tính). Nó là một địa chỉ IP của một interface trên router, và được cấu hình cho host. Địa chỉ IP của host và của Default Gateway phải cùng segment mạng. Khì này, máy gửi (A) sẽ kiểm tra xem nó và máy nhận (B) có cùng nằm trên một subnet hay không. Nếu không, nó sẽ đóng gói packet gửi với IP destination address là của máy nhận và MAC address destinaiton là của Router nối với subnet của nó.

Nếu Proxy ARP hay default gateway không được cấu hình, thì không có "traffic" nào có thê rời khỏi một subnet (một mạng cục bộ). Phải có một trong hai cái được cấu hình ( hay cho phép) để có thể giao tiếp với các segment mạng khac được.

"IP source và dest không bao giờ thay đổi, chỉ có MAC source và dest là thay đổi thôi".


Proxy ARP: Theo cách thức hoạt động của proxy ARP, ta có thể thấy rằng client khi muốn biết MAC của một host nào đó, nó chỉ đơn giản là broadcast ARP-Request lên mạng. Router sẽ có trách nhiệm đáp trả lại bằng ARP-Reply nếu nó nhận thấy IP-destination là thuộnc mạng khác. Như vậy, cấu hình IP cho client cực kỳ đơn giản, nhưng gánh nặng lại đè lên router. Thử tưởng tượng cứ sau 1p', ARP-entry bị hủy bỏ, thế là các client thi nhau broadcast lên mạng thì router "tiêu" như chơi. Ngoài ra, proxy ARP còn gặp một bất lợi nếu trong segment có tới hơn 1 router. Chọn router nào, nếu như các router đều có route đến mạng đích?

Default-Gateway: Nếu client biết rằng IP-dest không thuộc mạng của nó, nó dùng MAC của default-gateway để gửi gói tin, router default-gateway nhận lấy gói tin sẽ biết phải xử lý tiếp theo như thế nào (dựa trên IP source/destination). Cách này giảm tải cho router, giải quyết được trường hợp có nhiều router nối vào cùng segment, và đỡ gây nhầm lẫn.

Nếu Host A có cấu hình sử dụng Defaul gateway trong TCP/IP protocol thì gói tin ARP request sẽ không phải dạng Broadcast mà được gửi thẳng đến cho Router ( TCP/IP stack quy định như vậy). Tất nhiên để gửi được gói tin này đến cho Router thì nó cũng phải request MAC của defaul gateway trên Router trước, sau đó khi có MAC của default gateway thì Host A sẽ tạo 1 gói tin ARP request MAC của Host X với IP đích là IP Host X, MAC đích là MAC của default gateway.

Khi Router gateway nhận được gói tin này thì nó sẽ Forward qua interface trên segment thích hợp, tại đây phần Datalink header sẽ được lấy ra (Pull out) và phần Datalink header mới sẽ được gắn vào với mục đích để truyền trên Segment của Host B. Khi Host B nhận được gói tin ARP request thì cũng sẽ trả lời lại bằng gói tin ARP reply được gửi đến DF gateway trên Segment của nó. Khi Router nhận được gói tin này cũng làm việc tương tự như khi gửi đi từ Host A (pull out Datalink header, gắn datalink header mới v.v....)

Nếu Host A không có cấu hình default gateway (tất nhiên sẽ broadcast gói tin ARP request) nhưng nếu Router trên Segment của host A có chức năng ARP Proxy thì căn cứ trên IP mà gói tin ARP request yêu cầu ROUTER sẽ so sánh với Routing Table của nó và nhận gói tin này nếu Match trong Routing table, sau đó sẽ forward qua Segment thích hợp. Quá trình tiếp theo tương tự như trường hợp A.

Như vậy : nếu 1 trong 2 default gateway của 2 segment cấu hình sai thì sẽ dẫn đến việc Host A không thể liên lạc được với Host X và ngược lại. Ngoài ra nếu thời gian tồn tại của ARP cache trong memory quá lâu công với việc có thay đổi MAC của DF gateway sẽ dẫn đến việc tạm thời không thể thực hiện ARP request.

Ví dụ minh họa cho các lý thuyết nêu trên:

xin lưu ý các IP cùa source và destination là không thay đổi chỉ có mac là thay đổi thôi. các bạn xem một ví dụ sau để đễ hiểu hơn nhé

máy A-------Router1--------router2--------router3------máy B

đầu tiên máy A đóng gói gói tin như sau

IP nguồn là IP của máy A. IP đích là IP của máy B xuống đến tầng datalink máy A sẽ xem máy B có trong cùng subnet với mình không, trong truờng hợp này là không.

lúc này máy A sẽ dùng :

MAC nguồn là của máy A. MAC đích là mác của interface trên router1 nối với subnet A.

Router1 sẽ xem IP đích có nằm trong subnet của mình hay không trong truờng hợp này là không, lúc này router sẽ dóng gói địa chỉ MAC nguồn là mác cùa interface mà router này nối với router2, mác đích sẻ là mác trên interface của router2, router2 cũng xử lý giống router 1 và chuyển đến router3.

Router3 sẽ xem IP này có nằm trong subnet của mình không, nếu có thì nó sẽ xem xét địa chỉ mac tương ứng với IP này (router3 biết được vì nó tra trong bảng ARP của nó có chứa máy B vì B cùng subnet) ư1ng với IP này router3 xác định đưọc MAC là máy B lúc này máy B nhưng nó vẩn gửi Brodcast đến tất cả các máy trong subnet có máy B nhưng chỉ máy B nhận gói tin vì nó có MAC trùng với MAC đích trong gói tin.

A sẽ gửi 1 gói tin gọi là ARP request (ARP = Address Resolution Protocol) bằng cơ chế broadcast để tất cả các máy đều có thể nhận được gói tin này